«Lira & Iluminare»

«Пятое место в мире по кибербезопасности?» Ион Чебан потребовал ответов после утечки данных
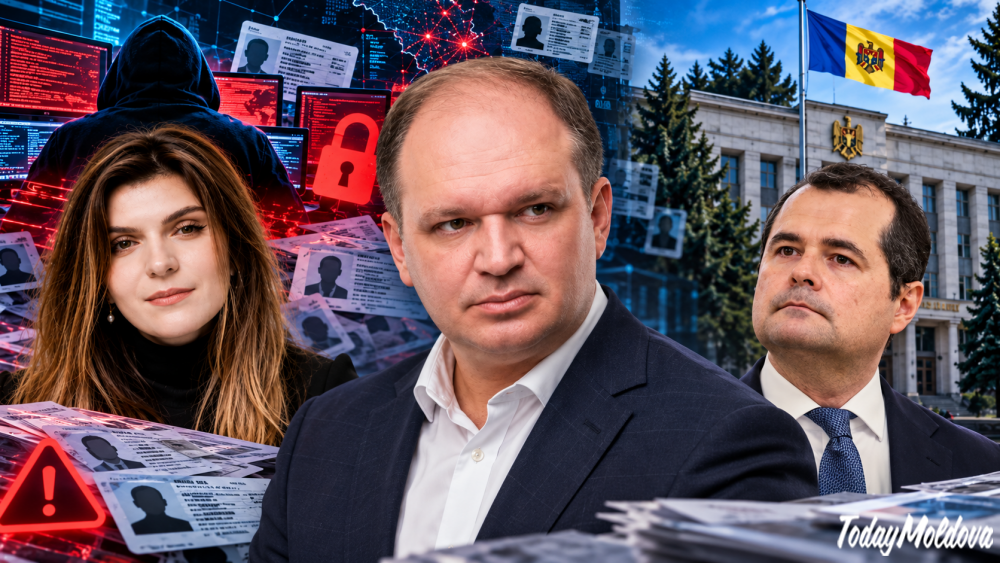
Мэр Кишинёва Ион Чебан подверг резкой критике действия центральных властей после масштабной утечки персональных данных граждан Молдовы. По его мнению, отставка директора Агентства электронного управления Николеты Коломеец стала попыткой снять с правительства ответственность за серьёзный кризис в сфере кибербезопасности. Скандал разразился спустя несколько месяцев после того, как глава МИД Михай Попшой с гордостью объявил о пятом месте Молдовы в мировом рейтинге кибербезопасности.
Мэр столицы Ион Чебан прокомментировал решение об отставке руководителя Агентства электронного управления (AGE), принятое после кибератаки, в результате которой злоумышленникам удалось получить доступ к огромному массиву персональной информации граждан.
Градоначальник считает, что власти пытаются ограничиться кадровым решением, тогда как произошедшее затрагивает вопросы национальной безопасности.
«Нашли козла отпущения и уволили его с должности, чтобы пустить людям пыль в глаза. Человека, у которого даже нет необходимого образования для занятия этой должности. Ситуация на национальном уровне крайне серьёзная, а они с такой лёгкостью умывают руки», — заявил Ион Чебан.
По словам мэра, произошедшее представляет потенциальную угрозу не только для граждан, но и для государственных учреждений, располагающих конфиденциальной информацией.
— подчеркнул он.
Особое внимание Чебан обратил на прежние заявления руководства страны об успехах Молдовы в обеспечении кибербезопасности.
— отметил мэр.
Он обвинил власти в несоответствии публичных заявлений реальному положению дел и предупредил о возможных последствиях произошедшего для страны и её граждан.
Тофан объявил об отставке директора Агентства электронного управления
В среду, 28 октября, премьер-министр Василе Тофан объявил о кадровых изменениях в руководстве Агентства электронного управления.
По словам главы правительства, решение об уходе Николеты Коломеец было принято по взаимной договорённости. Временно исполняющим обязанности директора AGE назначен Артём Кочу.
Тофан поблагодарил (!) Коломеец за работу по продвижению электронных государственных услуг, в частности, цифровых платформ EVO и MCabinet.
При этом премьер признал, что приоритеты агентства необходимо пересмотреть, уделив значительно больше внимания обеспечению безопасности государственных цифровых сервисов.
По его словам, теперь необходимо сместить акцент с популяризации электронных услуг на их защищённость.
Глава правительства также выразил уверенность, что новый временный руководитель обладает профессиональным опытом, необходимым для решения возникших проблем.
В то же время Тофан попросил Коломеец продолжить участие в работе учреждения в переходный период, чтобы обеспечить непрерывность деятельности агентства.
От журналистики и модного блога до руководства стратегическим государственным агентством
На фоне произошедшего особое внимание привлекает профессиональная биография Николеты Коломеец, возглавившей Агентство электронного управления 14 ноября 2024 года.
В интервью порталу Youth.md, опубликованном в феврале 2018 года, Коломеец рассказывала о своём карьерном пути.
Свою профессиональную деятельность она начинала с переводов, затем занималась ведением блога о моде. Позднее работала в журналистике, в том числе на PRO TV, непродолжительное время сотрудничала с медиагруппой Realitatea, а также занимала должность главного редактора журнала «15 minute».
Впоследствии Коломеец перешла в сферу маркетинга, продвижения брендов и цифровых продуктов.
Она участвовала в проектах, связанных с финансовыми технологиями, электронными платежами и развитием цифровых сервисов, включая Paynet и MIA Plăți Instant.
Согласно опубликованным биографическим сведениям, Коломеец изучала право, проходила обучение и сертификационные программы в области цифровой трансформации, продуктового маркетинга и дизайн-мышления.
Однако в её публичной биографии отсутствуют подтверждённые сведения о профильном высшем образовании в сфере информационной безопасности или кибербезопасности.
Таким образом, после сравнительно непродолжительного периода работы в журналистике и последующей карьеры в маркетинге и продвижении цифровых продуктов Коломеец получила руководящую должность в государственном учреждении стратегического значения.
При этом вопрос о том, соответствовала ли её профессиональная подготовка всем квалификационным требованиям должности, требует отдельной проверки.
Назначение руководителей таких структур имеет особое значение, поскольку государственные цифровые платформы обрабатывают огромные массивы конфиденциальной информации, а последствия нарушения их безопасности могут затронуть значительную часть населения страны.
Попшой ещё в феврале гордился пятым местом Молдовы в мире
Особенно примечательно, что всего несколько месяцев назад представители молдавского руководства публично заявляли о высоком международном уровне кибербезопасности страны.
7 февраля 2026 года министр иностранных дел Михай Попшой сообщил, что Республика Молдова заняла пятое место в мире в Национальном индексе кибербезопасности — National Cyber Security Index (NCSI).
Рейтинг составляется Академией электронного управления Эстонии и оценивает национальные возможности государств по предупреждению киберугроз и реагированию на них.
Молдова получила 94,17 балла, оказавшись в первой пятёрке вместе с Чехией, Канадой, Эстонией и Финляндией.
Попшой назвал результат поводом для гордости.
Республика Молдова в этом рейтинге опередила ряд европейских государств, в том числе Бельгию, Венгрию, Румынию, Словакию и Польшу.
Однако спустя восемь месяцев страна столкнулась с масштабным инцидентом, поставившим под сомнение фактическую защищённость отдельных государственных цифровых сервисов.
Следует учитывать, что индекс NCSI оценивает прежде всего национальную систему кибербезопасности, наличие законодательства, институтов и механизмов реагирования на угрозы. Высокая позиция в рейтинге сама по себе не гарантирует защиту каждой государственной информационной системы от взлома.
Тем не менее произошедшее ставит перед ответственными учреждениями серьёзные вопросы о качестве практической реализации принятых мер безопасности.
Что произошло: похищены данные, связанные с 750 тысячами граждан
Напомним, что с 19 по 23 октября государственные цифровые сервисы Молдовы подвергались масштабным кибератакам.
По информации Агентства электронного управления, злоумышленники осуществили около 11 миллионов подозрительных запросов, пытаясь получить несанкционированный доступ к персональным данным.
В ходе атак были запрошены сведения примерно по одному миллиону персональных идентификационных номеров (IDNP).
Согласно предварительным результатам расследования, злоумышленникам удалось извлечь массивы информации, связанные приблизительно с 750 тысячами IDNP.
Среди скомпрометированных категорий данных оказались имена и фамилии, даты и места рождения, сведения о членах семьи, медицинском страховании, социальных выплатах, пенсиях, водительских удостоверениях, транспортных средствах, банковских реквизитах IBAN и отдельных финансовых операциях.
При этом, как уточнило агентство, не все категории перечисленных сведений были раскрыты у каждого пострадавшего.
23 октября несанкционированное извлечение информации удалось остановить.
Для предотвращения дальнейших атак специалисты проверили 82 государственных цифровых сервиса и временно отключили более 30 информационных систем и административных интерфейсов.
Новые попытки несанкционированного доступа фиксировались 25 и 27 октября, однако, по заявлениям властей, они были заблокированы.
Тофан признал угрозу национальной безопасности
Выступая на заседании правительства 28 октября, премьер-министр Василе Тофан заявил, что Республика Молдова подвергается масштабным скоординированным кибератакам.
По его словам, речь может идти не об отдельном инциденте, а о более широкой кампании, к которой потенциально причастны иностранные государственные структуры.
Компетентные органы продолжают расследование.
Тофан подчеркнул, что объектами атак становятся не только персональные данные граждан, но и цифровая инфраструктура государства.
Премьер заявил о необходимости рассматривать кибербезопасность как вопрос национальной безопасности.
Для противодействия угрозам власти обратились за помощью к зарубежным партнёрам, включая специалистов из Эстонии.
Правительство также рассматривает дополнительные технические решения для защиты государственных цифровых платформ и создание центра мониторинга киберугроз.
Угроза не только гражданам, но и государственным системам
Произошедший инцидент выходит далеко за рамки обычной технической неисправности или временного сбоя государственных электронных сервисов.
Получение злоумышленниками доступа к персональной информации сотен тысяч граждан создаёт риски её дальнейшего использования в мошеннических схемах, попытках незаконной идентификации, социальной инженерии и других противоправных действиях.
Отдельную обеспокоенность вызывает безопасность государственных информационных систем, в которых хранятся сведения о гражданах, имуществе, финансовых обязательствах и деятельности государственных учреждений.
При этом факт извлечения данных из государственных сервисов не означает, что злоумышленники получили полный доступ ко всем государственным реестрам или внутренним документам учреждений. Точный масштаб компрометации ещё устанавливается.
Ситуация требует не только восстановления технической защиты, но и всестороннего расследования причин произошедшего.
Необходимо установить, какие уязвимости позволили осуществить столь масштабное извлечение информации, как долго они существовали, кто отвечал за их устранение и какие меры принимались для предотвращения подобных атак.
Важен и вопрос ответственности должностных лиц, контролировавших безопасность цифровой инфраструктуры государства.
Отставка директора одного государственного агентства не заменяет расследования причин произошедшего и не снимает необходимости обеспечить защиту граждан от возможных последствий утечки.
Именно на этом противоречии между масштабом инцидента и кадровыми решениями правительства акцентировал внимание Ион Чебан.
На данный момент расследование продолжается, а окончательные выводы о технических причинах атаки, её организаторах и ответственности должностных лиц ещё не представлены.




|